PHP两项重大漏洞,紧急修复版于10月21日发布
针对CVSS 4.0评分均为9.2的问题,PHP开发团队提前发布修复版,日本也有多项服务暂时停运或进入紧急维护。修复版仍需各运营方自行部署,发布前后恶意利用尝试激增。
经过
修复版发布与服务暂时停运为何同时发生PHP开发者公布了两项重大漏洞,两者的CVSS 4.0评分均为9.2。1 CERT-EU将相关问题分别确认为CVE-2026-109618和CVE-2026-109619,并警告称,漏洞遭利用后,攻击者可能从远程执行任意代码。3 影响可能波及PHP 5及更高版本的环境;视服务器配置而定,漏洞可能导致无需认证即可执行代码。23 数据窃取和网站篡改也被列为可能造成的影响,但实际风险取决于各个服务器的配置。2
PHP方面原计划于日本时间10月21日晚上11时发布修复版。1 由于漏洞相关信息开始在网上流传,发布时间提前了。1 据报道,原定发布时间从晚上10时调整为晚上10时30分至10时40分。1 另有报道说,团队决定比原计划提前一天发布;这两种说法分别反映了因信息泄露而提前发布以及日程调整的情况。12
修复工作的来龙去脉可追溯至2024年的一次外部安全审计。1 审计发现的问题指向了此次漏洞中的一项。1 PHP团队解释称,修复受影响的内存管理和错误处理代码很困难,并将应对迟缓形容为结构性失误。1 2026年,团队还利用了Claude Mythos和OpenAI开发的Daybreak Red等工具推进安全工作。1
Calif的研究人员报告了远程代码执行问题,OpenAI也于8月11日报告了相同的根本原因。1 据PHP Foundation称,问题集中在内存管理和错误处理代码上。1 由于这些代码几乎会处理所有请求,因此问题并非仅限于某一项特定功能。1 不过,漏洞可能波及的环境范围,与其能否在各台服务器上实际被利用并非一回事;后者取决于配置条件。23
PHP被广泛用于网站,WordPress也依赖PHP。3 据W3Techs称,在已知服务器端语言的网站中,约七成使用PHP。2 这一比例的统计对象是能够确认所用语言的网站,并非所有网站。2 这种广泛应用是应对措施不只涉及个别科技企业,还波及政府、金融、交通和面向消费者的服务的原因之一。3
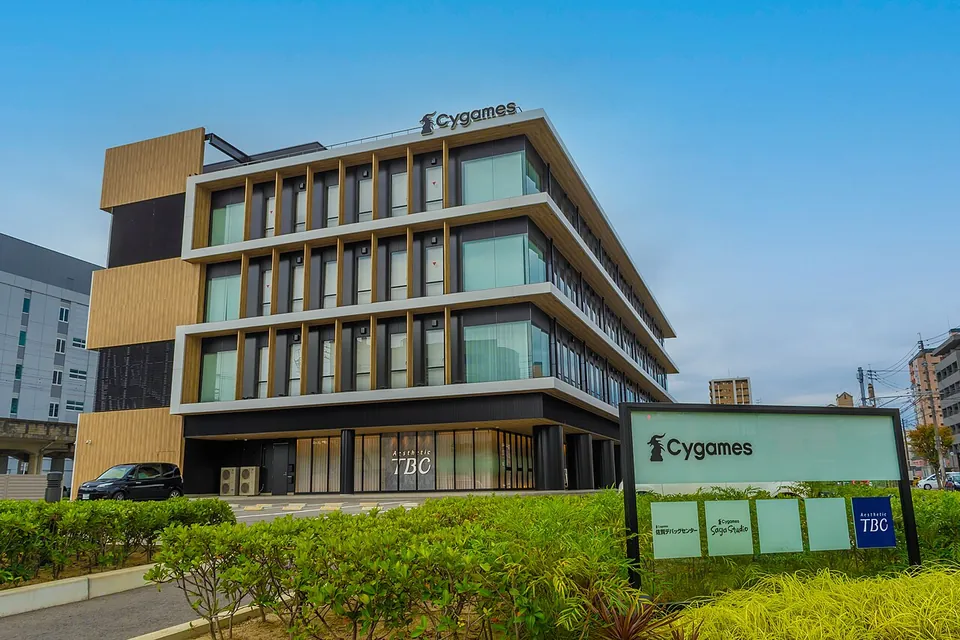
在日本,樱花互联网、Cygames和pixiv实施了紧急维护。3 采取应对措施的服务还包括BASE、niconico和DMM.com,游戏方面则包括《碧蓝幻想》和《赛马娘 Pretty Derby》。2 在金融和交通等领域,野村、三菱日联金融集团(MUFG)、全日空(ANA)和东日本旅客铁道暂停了部分互联网服务。6 日本财务省也暂停了网站的部分服务,众多运营方以不同方式限制了访问。236
日本信息处理推进机构和国家网络统筹室发出警示,首相高市早苗要求迅速做好部署修复程序的准备。2 高市早苗表示,如果难以立即部署修复程序,暂时关闭网站有时可以降低风险。1 高市早苗的官方网站也曾在管理员处理问题期间关闭,之后恢复运行。1 她还指出,有些运营方可能无法立即注意到夜间发出的警告,因此网站和服务器管理员发挥着重要作用。1
结构
谁和谁连在一起- 1PHP
- ← 使用事实
- ← 使用事实
- 支撑 →事实
- ← 使用事实
- 支撑 →事实
历史
一路怎么走到这里- 2024年外部审计发现相关问题审计发现的问题指向当前其中一个漏洞。
- 2026年8月11日报告相同根本原因OpenAI报告了与Calif研究人员报告相同的根本原因。
- 10月21日信息泄露后提前发布修复版由于漏洞信息开始传播,PHP调整了原定发布时间并公布修复版。
- 现在9.2 PHP严重漏洞的CVSS 4.0评级
影响
一层一层往外传来源
每个来源支撑了哪些内容本文由 AI 依据下方列出的来源撰写:每条事实都逐字核对过原文,推测与分析单独标注。 我们怎么写